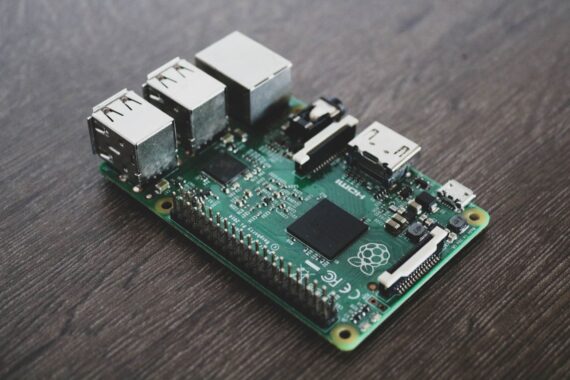
Raspberry Pi ve benzeri küçük cihazlarda çalışan açık kaynak akıllı ev platformu Gladys Assistant’ta kritik bir komut enjeksiyonu açığı bulundu. Açık, CVE-2026-133500 olarak kaydedildi ve CVSS puanı 9.1. 4.71.0 ve daha eski sürümler etkileniyor; düzeltilmiş sürüm 4.72.0.
Yedek geri yükleme noktasındaki hata
Sorun, platformun yedek geri yükleme API’sinde. İstekte gönderilen file_url değerinden dosya adı çıkarılıyor, ancak bu ad herhangi bir temizlikten geçirilmiyor. Elde edilen metin daha sonra openssl, tar ve gzip komutlarının içine doğrudan yerleştiriliyor. Node.js tarafındaki exec() çağrısı komutu /bin/sh -c üzerinden çalıştırdığı için, adres içine eklenen noktalı virgül ve benzeri karakterler yeni bir kabuk komutuna dönüşüyor.
Geliştiricinin hata kaydında verdiği örnekte, hazırlanan bir adres id komutunun çalıştırılıp çıktısının bir dosyaya yazılmasına yetiyor. Yani yedek dosyası adı üzerinden sunucuda istenen komut çalıştırılabiliyor.
Kimler etkileniyor ve koşullar
Bu açığı kullanmak için geçerli bir yönetici hesabı ya da o hesabın kimlik anahtarı gerekiyor. Yani saldırganın önce yönetici erişimini ele geçirmesi şart. Ancak bu, riski küçümsemek için bir neden değil: ele geçirilmiş bir yönetici hesabı, yedek geri yükleme ekranı üzerinden sunucuda tam yetkiyle komut çalıştırabiliyor. Resmî Docker imajında Node.js süreci root olarak çalıştığı için, çalıştırılan komutlar da konteyner içinde root yetkisiyle yürüyor.
Açığın kullanımına dair teknik ayrıntılar kamuya açık durumda. Bu tür açıklar genellikle yönetici hesaplarının ele geçirilmesiyle birleştiğinde, ev ağındaki diğer cihazlara geçiş için basamak olarak kullanılıyor.
Ne yapmalı
Gladys Assistant kullanıyorsanız sürümü kontrol edin ve 4.72.0’a yükseltin. Yeni sürümde yedek geri yükleme akışı daha dayanıklı hale getirildi; openssl çağrısı execFile ile, yani kabuk yorumlaması olmadan çalıştırılıyor. Docker kurulumlarında imajı güncelleyip konteyneri yeniden başlatmak yeterli.
Güncellemeyle birlikte yönetici hesabınızı da gözden geçirin. Tahmin edilmesi zor bir parola kullanın, mümkünse platformu doğrudan internete açmayın ve uzaktan erişim gerekiyorsa bir VPN ya da ters proxy arkasına alın. Yedek dosyalarınızı da yalnızca güvendiğiniz adreslerden geri yükleyin.
Akıllı ev platformları ev ağının merkezinde duruyor; bu yüzden buradaki bir açık, ışıklardan kilitlere kadar bağlı cihazlara erişim anlamına gelebiliyor. Yamayı ertelemek yerine ilk fırsatta uygulamakta fayda var.
Kaynak: GitHub · Gladys Assistant hata kaydı · CVE-2026-133500
Deneyimini paylaş
Bir sorunun, farklı bir çözümün veya eklemek istediğin bir notun var mı? Giriş yapmadan da yazabilirsin.