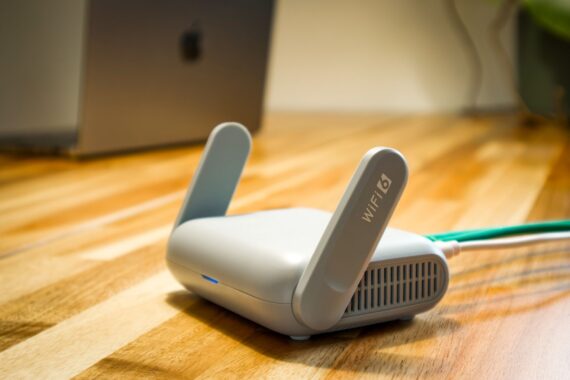
D-Link’in cebe sığan mini router’ı DIR-505 için iki ayrı kritik güvenlik açığı yayınlandı. İkisi de kimlik doğrulaması istemiyor, ikisinin de çalışan sömürü kodu GitHub’da herkese açık. Cihaz ise 31 Ocak 2018’den beri üretici desteğinde değil.
Etkilenen sürüm, DIR-505 A1 donanımının 1.10B02 firmware’i. Araştırmacı, aynı modelin 1.06 sürümünde arka kapı kodunun bulunmadığını ikili dosya karşılaştırmasıyla göstermiş durumda.
Gizli bakım kapısı şifresiz root TFTP açıyor
İlk açık CVE-2026-118579. Firmware’in lighttpd yapılandırmasında /secmark1524.cgi adresi, my_cgi.cgi dosyasına özel bir kısayol olarak tanımlanmış. Bu adrese tam olarak beş sabit form alanı gönderildiğinde CGI, normal oturum kontrolünü ve rutin istek işleme adımını tamamen atlıyor. Ardından sistem yöneticisine sinyal gidiyor ve cihazın kendi TFTP sunucusu (/usr/bin/tftpd) root yetkisiyle, UDP/69 portunda, hiçbir kimlik doğrulaması olmadan çalışmaya başlıyor.
Sonuç, ağdaki bir saldırganın cihazdan istediği dosyayı okuması: /etc/passwd, /etc/shadow, süreç bilgileri ve firmware ikili dosyaları. Yönetici parola özeti ele geçtiğinde çevrimdışı kırma ile arayüze giriş de mümkün hale geliyor. Zafiyet, gizli işlev (CWE-912) sınıfında; CVSS 3.1 puanı 9.8, CVSS 4.0 puanı 8.9.
TFTP dosya adında tampon taşması
İkinci açık CVE-2026-120189 ve puanı daha da yüksek: CVSS 3.1’de 10.0, CVSS 4.0’ta 9.3. Sorun, aynı TFTP servisinin dosya yükleme yolunda. save_upload_file ve mp_upload_file fonksiyonları, gelen dosya adını sabit boyutlu yığın tamponuna uzunluk kontrolü yapmadan kopyalıyor.
Araştırmacı, dosya adının 47. baytının dönüş adresini kontrol ettiğini tespit etmiş ve hazırladığı ROP zinciriyle cihazda root yetkili kabuk almış. Yani ilk açıkla şifresiz başlatılan TFTP servisi, ikinci açıkla uzaktan kod çalıştırmaya dönüşüyor. Pratikte iki açık tek bir saldırı zinciri olarak kullanılabiliyor: önce arka kapı, sonra dosya adı taşması.
Yama yok, cihaz 2018’de emekli oldu
NVD kaydında düzeltilmiş bir firmware sürümü belirtilmiyor. D-Link’in eski ürünler listesinde DIR-505’in son destek tarihi 31 Ocak 2018 olarak görünüyor; üretici bu sayfada kaynakları geliştirilmeyen ve artık desteklenmeyen ürünlerin kullanımdan çıkarılmasını öneriyor.
Açıklar CISA’nın bilinen sömürülen açıklar listesinde değil ve resmi kaynaklarda aktif saldırı doğrulanmış değil. Ancak her iki açığın sömürü kodu kamuya açık; bu da cihazın internete bakan bir noktada durması halinde kullanılma eşiğini oldukça düşürüyor.
Ne yapmalı
Elinizde DIR-505 varsa ilk seçenek cihazı router olarak kullanmayı bırakmak. Firmware güncellemesi gelmeyeceği için yazılımla kapatılabilecek bir açık yok.
Geçici olarak kullanmaya devam edecekseniz yönetim arayüzünü (TCP/80) ve UDP/69 portunu internetten tamamen kapatın, uzaktan yönetim özelliklerini devre dışı bırakın. Cihazı güvendiğiniz bir ağda, tercihen ayrı bir VLAN’da tutun; misafir ağında veya otel, kafe gibi paylaşımlı ağlarda prize takmayın.
Cihaz uzun süre yabancı bir ağda çalıştıysa ayarlarını sıfırlayıp yönetici parolasını değiştirmekte fayda var. Aynı modeli ikinci el almayı düşünüyorsanız, desteği bitmiş bir donanım olduğunu bilerek karar verin.
Kaynak: NVD · Walnut1337 araştırma raporu
Deneyimini paylaş
Bir sorunun, farklı bir çözümün veya eklemek istediğin bir notun var mı? Giriş yapmadan da yazabilirsin.