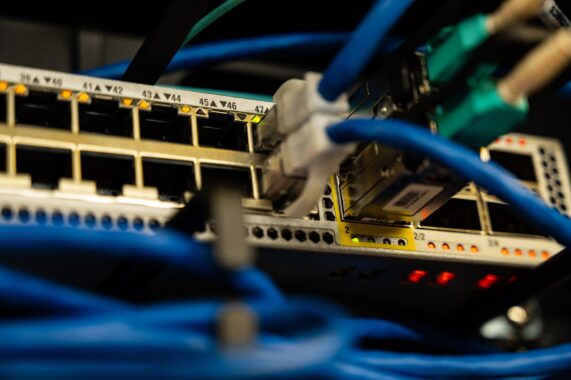
Ev ve iş yerlerinde yaygın olarak kullanılan MikroTik RouterOS işletim sisteminde, saldırganlar tarafından aktif olarak sömürülen iki kritik güvenlik açığı tespit edildi. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), her iki açığı da Bilinen Sömürülen Güvenlik Açıkları (KEV) kataloğuna ekledi.
Açıklar ne yapıyor?
İlk açık olan CVE-2026-86060, komut argümanlarının doğru şekilde ayrıştırılmamasından kaynaklanan bir komut enjeksiyonu zafiyeti. Saldırgan bu açık üzerinden cihazın güvenilen ayarlarını değiştirebiliyor.
İkincisi CVE-2026-67277 ise kritik bir işlevde kimlik doğrulama eksikliğinden kaynaklanıyor. Bu açık, saldırganın çekirdek belleğini okumasına ve cihazda hizmet reddi (denial of service) durumu oluşturmasına olanak tanıyor.
Neden acele etmelisiniz?
CISA’nın KEV kataloğu yalnızca gerçek dünyada fiilen sömürülen açıkları içerir. Her iki açık da ayrıca fidye yazılımı kampanyalarıyla ilişkilendirilmiş durumda. Kurum, sistemlerin bu açıkları 13 Eylül 2026’ya kadar kapatmasını şart koşmuştu.
Ne yapmalısınız?
MikroTik cihazınızın yönetim paneline girip RouterOS’u en güncel sürüme güncelleyin. Güncelleme sonrasında yönetim arayüzünün internetten erişilebilir olmadığından emin olun ve güçlü bir yönetici parolası belirleyin.
Kaynak: CISA Known Exploited Vulnerabilities (KEV) Kataloğu
Deneyimini paylaş
Bir sorunun, farklı bir çözümün veya eklemek istediğin bir notun var mı?
Yorum yazmak için giriş yap veya aramıza katıl.
Giriş yap ↗︎Üye ol ↗︎