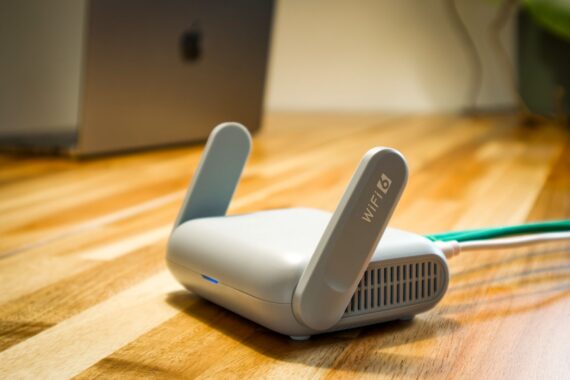
ASUS, 10 Kasım’da yayınladığı güvenlik bülteniyle bazı router modellerinde dört güvenlik açığını kapatan yeni firmware sürümlerini duyurdu. Açıkların tamamı router’ların uzak dosya erişimi özelliğinde bulunuyor. ASUS’a göre bu açıklardan biri sömürüldüğünde saldırgan cihazda yükseltilmiş yetkilerle komut çalıştırabiliyor ya da hizmeti kesintiye uğratabiliyor.
Bülten dört kaydı kapsıyor: CVE-2026-88707, CVE-2026-88708, CVE-2026-88709 ve CVE-2026-88710. Etkilenen firmware serileri 3.0.0.4_386, 3.0.0.4_388 ve 3.0.0.6_102 olarak listeleniyor.
En yüksek puan komşu ağdan gelen saldırıda
ASUS’un bültendeki CVSS 4.0 puanlarına göre en ciddi kayıt CVE-2026-88710 ve puanı 8.7. Saldırı vektörü “komşu ağ” (AV:A) olarak işaretlenmiş: saldırganın cihazın yönetici panelinde oturum açması gerekmiyor, aynı ağ üzerinden erişebilmesi yeterli. Bu durumda cihazda yükseltilmiş yetkilerle keyfi komut çalıştırma riski doğuyor.
CVE-2026-88707 7.1 puanla hizmet kesintisi ve veri bütünlüğü riski taşıyor. CVE-2026-88709 ise 7.0 puanlı; bu açık için saldırganın cihaza fiziksel olarak erişmesi ve bağlı bir USB depolama aygıtı kullanması gerekiyor. Dördüncü kayıt CVE-2026-88708, 5.3 puanla en düşük etkili olan.
Güncelleme ve geçici önlemler
ASUS’un önerisi net: router firmware’ini en son sürüme yükseltmek. Güncel firmware, ürünün ASUS destek sayfasından ya da ürün sayfasından indirilebiliyor. Yükleme sonrası cihazın yeniden başlatılması gerekiyor.
Güncellemeyi hemen yapamayanlar için ASUS şu adımları sıralıyor: kullanılmayan uzak dosya erişimi ve bulut depolama özelliklerini kapatmak, WAN’dan uzak erişimi devre dışı bırakmak, artık ihtiyaç duyulmayan dosya paylaşım linklerini silmek, tanımadığınız USB depolama aygıtlarını router’a takmamak, yönetici paneli ve Wi-Fi için en az 10 karakterlik güçlü ve benzersiz bir parola kullanmak, güvenilmeyen cihazları yerel veya kablosuz ağa almamak.
Router’a bağlı disk ya da NAS’ı ağda paylaşıma açan ev ve küçük ofis kullanıcıları için risk daha yüksek. Açıkların hepsi bu özellikte olduğu için paylaşım kapalıysa saldırı yüzeyi de daralıyor; yine de asıl çözüm firmware güncellemesi.
Router’ın firmware sürümü yönetici panelindeki sistem bilgisi ekranından görülebiliyor; indirilen dosyanın model adıyla eşleşmesi gerekiyor, çünkü yanlış modelin yazılımı cihazı kullanılamaz hale getirebiliyor. Ev ağının merkezinde router durduğu için buradaki bir açık yalnızca cihazı değil, aynı ağdaki telefon, bilgisayar ve kamera gibi cihazların trafiğini de ilgilendiriyor.
Kaynak: ASUS Güvenlik Bülteni · NVD
Deneyimini paylaş
Bir sorunun, farklı bir çözümün veya eklemek istediğin bir notun var mı? Giriş yapmadan da yazabilirsin.