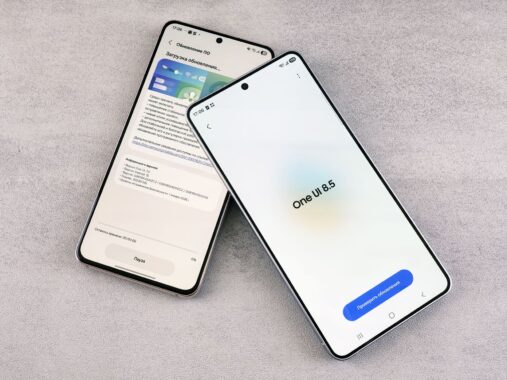
Samsung, Galaxy cihazlar için Ekim 2026 güvenlik güncellemesini yayınladı. SMR Oct-2026 Release 1 adı verilen paket, Samsung’un kendi bültenine göre Android güvenlik bülteninden gelen 9’u kritik 45 açık, 4 yonga seti açığı ve Samsung’a ait 27 SVE kaydı olmak üzere toplam 76 düzeltme içeriyor. Paket ilk olarak Galaxy S26 FE’ye dağıtıldı; ardından Hindistan, Avrupa ve Türkiye dahil daha fazla pazara yayılıyor.
En yüksek riskli açık WSM servisinde
Samsung’un yüksek olarak sınıflandırdığı kayıtlar arasında en dikkat çekeni CVE-2026-21120. WSM servisindeki use-after-free hatası, yerel bir saldırganın sistem yetkisiyle kod çalıştırmasına yol açabiliyor. NVD bu açığa 8.9 CVSS puanı veriyor ve kaydın Android 14, 15, 16 ile 17 sürümlerini etkilediğini belirtiyor.
Medya kod çözücülerde bellek hataları
Açıkların önemli bir bölümü medya dosyalarını işleyen bileşenlerde toplanıyor. libsmkvextractor.so kütüphanesindeki sınır dışına yazma hatası (CVE-2026-21114) ve libsamsungtts.so içindeki benzer bir hata (CVE-2026-21122) yerel saldırganın kod çalıştırmasına izin veriyor. HEIF görsellerini çözen libsimba.heifdec.media.samsung.so bileşeninde ise iki ayrı giriş doğrulama açığı (CVE-2026-21124 ve CVE-2026-21125) kapatılıyor. Samsung, yamaların ilgili bileşenlere giriş doğrulaması eklediğini ve sorunların özel olarak bildirildiğini belirtiyor.
Sistem tarafında da düzeltmeler var. CocktailBarService’teki erişim kontrolü açığı (CVE-2026-21117), DownloadProvider üzerinden kapsamlı depolama alanındaki dosyalara erişimi mümkün kılan hata (CVE-2026-21118) ve Locksettings’teki yetki yönetimi sorunu (CVE-2026-21123) bu paketle kapatılıyor.
Yonga seti, Android ve uygulama yamaları
Pakette Samsung Semiconductor kaynaklı dört yüksek riskli açık (CVE-2026-35494, CVE-2026-68993, CVE-2026-69043 ve CVE-2026-69044) ile Android güvenlik bülteninin 9 kritik kaydı (CVE-2026-20519 ve CVE-2026-20520 dahil) düzeltiliyor. Samsung’un yayınladığı kayıtlara göre Samsung Internet 30.0.5.24, Samsung Flow 4.9.22.4 ve Samsung Checkout 5.1.03.1 sürümleriyle de bu ayki açıklar gideriliyor. Şirket, bazı SVE kayıtlarının daha önceki güncellemelerde kapatıldığını ve bu nedenle pakette ayrıca yer almadığını not ediyor.
Güncelleme nasıl yüklenir
Galaxy sahipleri güncellemeyi Ayarlar > Yazılım güncellemesi > İndir ve yükle adımlarıyla alabilir. Yükleme sonrası Ayarlar > Telefon hakkında > Yazılım bilgileri bölümündeki Security software version alanında SMR Oct-2026 Release 1 yazısı görünmelidir; Samsung, bu sürümü yükleyen cihazların paketteki tüm Samsung ve Google yamalarını aldığını söylüyor. Dağıtım bölgeye ve modele göre kademeli ilerlediği için güncelleme her cihaza aynı gün düşmeyebilir.
Telefonunu düzenli güncelleyenler için bu ayın paketi, özellikle medya dosyaları üzerinden tetiklenebilen bellek hataları nedeniyle önem taşıyor.
Kaynak: Samsung Mobile Security · NVD


Deneyimini paylaş
Bir sorunun, farklı bir çözümün veya eklemek istediğin bir notun var mı?
Yorum yazmak için giriş yap veya aramıza katıl.
Giriş yap ↗︎Üye ol ↗︎